


Ces dernières années, les établissements et services médico-sociaux utilisent de plus en plus de services numériques, ce qui augmente leur exposition aux risques cyber. Les ESMS détiennent notamment des informations sensibles et données de santé hautement confidentielles. Le renforcement de la sécurité numérique et la protection des données sont alors devenus une priorité pour le secteur. Décryptage.
Cyberattaques ESMS : état des lieux
Chaque année, l’observatoire du CERT Santé dresse un état des lieux de l’évolution des cybermenaces et de l’efficacité de la réponse collective, pour le secteur de la santé et du médico-social.
Ainsi, selon le rapport 2024, le nombre d’incidents cyber signalés a connu une hausse significative : 749 signalements, contre 581 en 2023.
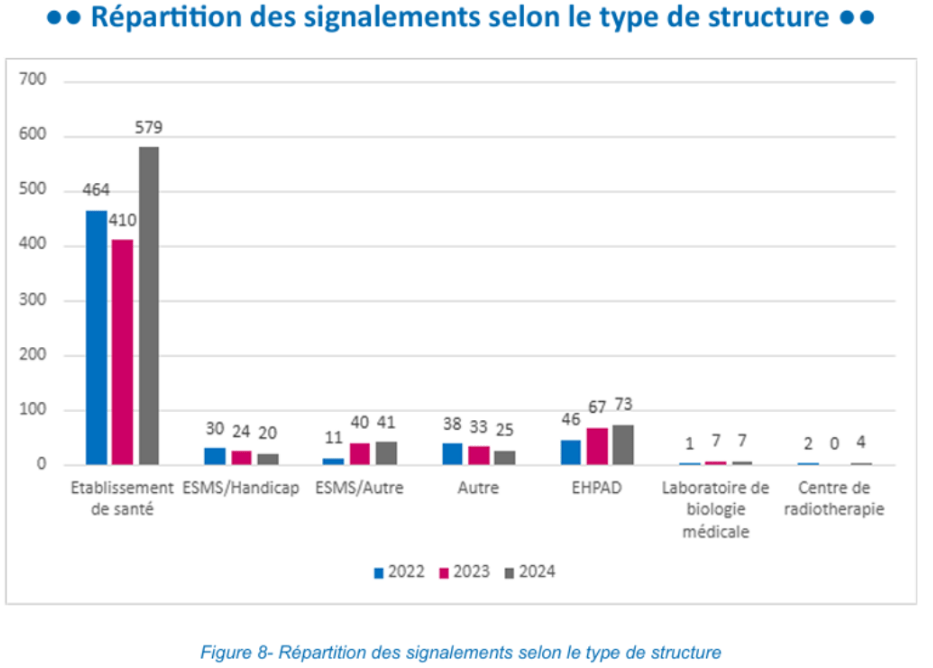
Par ailleurs, les incidents signalés pour lesquels tout ou partie des données des applications de la structure sont devenues inaccessibles ont augmenté de 52 % par rapport à 2023.
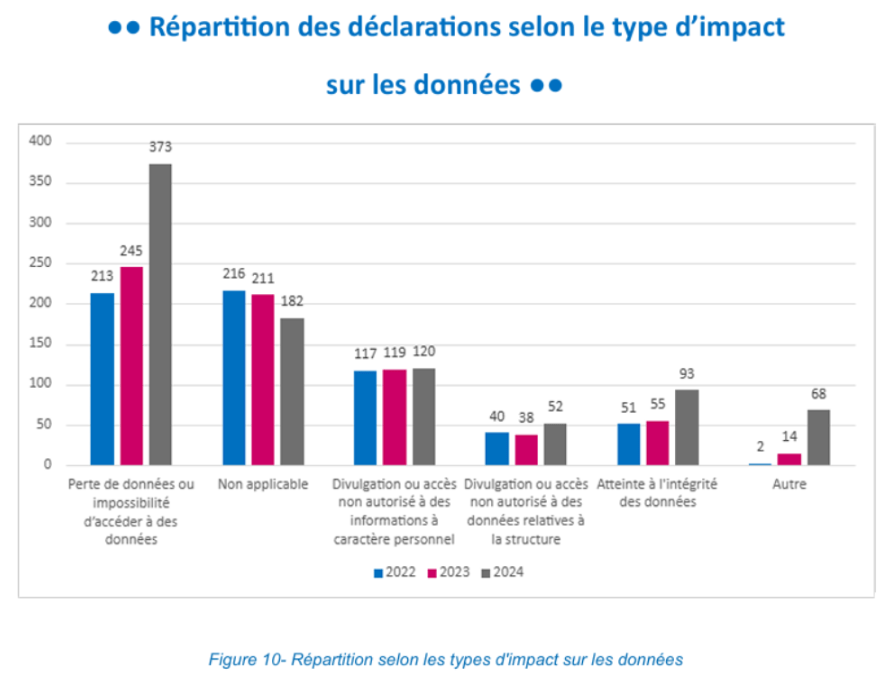
Malgré ces augmentations, une baisse a été enregistrée sur le nombre d’incidents ayant eu un impact majeur sur la continuité des soins.
Pour en savoir plus : Observatoire des signalements d’incidents de sécurité des systèmes d’information pour les secteurs santé et médicosocial - Rapport public 2024
Ces dynamiques, qui peuvent sembler contradictoires, reflètent en réalité deux évolutions concrètes :
- de plus en plus d’établissements connaissent et utilisent la chaîne d’alerte ;
- le niveau de sécurité informatique des structures de santé s’est globalement renforcé ces derniers mois.
➡️ Afin de préserver la confiance des professionnels et des usagers, et d’assurer la continuité des activités, il est indispensable de poursuivre dans cette direction. En effet, la cybersécurité recouvre de nombreux enjeux pour les ESMS.
Cybersécurité ESMS : quels risques pour le secteur ?
Les conséquences d’une cyberattaque peuvent être particulièrement impactantes pour les ESMS :
- Vol de données sensibles : informations personnelles des patients, dossiers médicaux, résultats d’examens…
- Perturbation des activités, affectant directement la qualité de prise en charge : accès informatiques bloqués, rendez-vous annulés, soins reportés…
- Impact financier : interruption de l’activité, perte de patients, frais importants de réparation, de remise en état ou d’indemnisation…
- Risque juridique : sanctions possibles en cas de non-respect des obligations réglementaires, par exemple en cas de non-conformité RGPD révélée par l’attaque.
- Atteinte à la réputation : perte de confiance des usagers et des familles, notamment si l’incident est médiatisé.
Face à ces multiples menaces, il est impératif pour les ESMS de sécuriser leurs dispositifs informatiques. Mais quelles sont les stratégies pour renforcer la cybersécurité des ESMS, en protégeant efficacement les données sensibles des usagers face aux cyberattaques ?
Lire aussi : La cybersécurité en établissement de santé : plan d’attaque contre les attaques, de L'Agence nationale de la performance sanitaire et médico-sociale (Anap)
ESMS : comment protéger les données sensibles ?
Afin de lutter contre les cyberattaques, les structures médico-sociales sont encouragées à mettre en place des moyens de prévention des risques, de détection des menaces et de réaction aux incidents. Pour ce faire, voici 5 bonnes pratiques à adopter :
- Sécuriser les accès aux outils numériques, afin de protéger l’accès aux données sensibles ou de santé.
- Sensibiliser le personnel sur les bonnes pratiques en matière de sécurité des données, notamment pour éviter les cyberattaques par phishing.
- Opter pour le cloud, afin de bénéficier d’une protection renforcée, et de mises à jour automatiques sur une infrastructure fiable, résiliente et conforme aux normes réglementaires.
- Stocker les données auprès de professionnels agréés HDS (Hébergement de Données de Santé).
- Opter pour un logiciel médico-social conçu selon les standards les plus exigeants en matière de cybersécurité.
Lire aussi : Cybersécurité dans les ESMS : protégez vos données de santé avec une suite logicielle intégrée
NETSécurité : renforcez simplement la sécurité de votre ESMS
Gestion des droits et accès sensibles, espace dédié à la conformité réglementaire, certification HDS, score de cybersécurité personnalisé, recommandations pratiques et ciblées… Avec NETSécurité, vous pilotez la conformité et la sécurité numérique de votre établissement sans expertise technique préalable !




